Principais destaques
- A internet está criando barreiras para agentes de IA: empresas querem distinguir assistentes legítimos de sistemas automatizados usados em ataques.
- Novos protocolos tentam estabelecer regras: Cloudflare, Google, Stripe e Visa estão desenvolvendo soluções para identificar agentes, limitar permissões e controlar pagamentos.
- A confiança virou o principal obstáculo: mesmo um agente capaz de executar tarefas complexas pode ser impedido de reservar um hotel, acessar uma conta ou concluir uma compra.
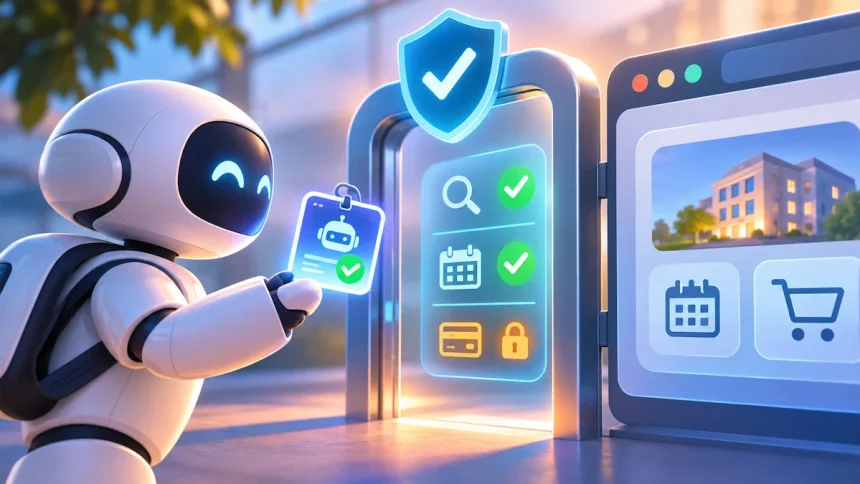
Um agente de inteligência artificial pode pesquisar hotéis, comparar preços e encontrar a melhor opção para uma viagem. Mas, na hora de confirmar a reserva, pode esbarrar em uma barreira que não tem relação com sua capacidade de raciocínio: o site não sabe se deve confiar nele.
Esse cenário está se tornando um dos principais desafios para a expansão dos agentes de IA. À medida que assistentes passam a navegar pela internet, comprar produtos e administrar contas em nome dos usuários, empresas precisam decidir quem pode acessar seus sistemas, quais ações estão autorizadas e até onde esses programas podem ir.
O problema é que a automação maliciosa também está evoluindo. Um agente usado para uma tarefa legítima e outro empregado para explorar vulnerabilidades podem apresentar comportamentos tecnicamente semelhantes.
🔐 O dilema das empresas: bloquear toda automação reduz parte dos riscos, mas também impede que clientes utilizem assistentes para tarefas que gostariam de delegar.
A resposta começa a surgir em uma nova camada de infraestrutura para a internet: mecanismos capazes de identificar agentes, verificar suas permissões e estabelecer limites para suas ações.
O desafio não é fazer a IA funcionar, mas deixá-la entrar
Imagine que você peça a um assistente para reservar uma mesa em um restaurante ou comprar uma passagem aérea dentro de determinado orçamento.
O agente pode executar todas as etapas corretamente. Ainda assim, o sistema do estabelecimento precisa responder a perguntas que vão muito além da inteligência artificial utilizada.
- Quem está fazendo a solicitação: uma pessoa ou um agente?
- O programa está realmente autorizado a agir em nome de alguém?
- Se houver uma transação financeira, qual é o limite permitido?
- O usuário aprovou aquela compra específica ou apenas concedeu uma autorização genérica?
Essas perguntas também se aplicam a bancos, calendários escolares, plataformas de comércio eletrônico e sistemas corporativos.
O ponto central é a autorização. Um site pode reconhecer que está recebendo uma solicitação automatizada sem saber se o agente tem permissão para consultar informações privadas, alterar uma reserva ou movimentar dinheiro.
💡 A próxima etapa da internet não depende apenas de agentes mais inteligentes. Depende de sistemas capazes de reconhecer quem está agindo, em nome de quem e com quais permissões.
Essa distinção ajuda a explicar por que aumentar a capacidade dos modelos de IA não resolve, por si só, os obstáculos encontrados durante a navegação automatizada.
🛡️ Cloudflare quer dar uma identidade verificável aos agentes
Uma das abordagens em desenvolvimento envolve a identificação criptográfica das solicitações feitas por agentes.
A proposta da Cloudflare se concentra nessa primeira camada: permitir que a infraestrutura responsável pela solicitação apresente uma assinatura digital verificável. O site de destino pode então usar essa informação para aplicar regras específicas.
Na prática, uma empresa poderia permitir que um agente identificado consultasse preços e verificasse disponibilidade, mas impedisse que ele finalizasse uma compra ou cancelasse uma reserva.
Essa separação oferece mais controle do que simplesmente classificar todo o tráfego automatizado como confiável ou suspeito.
Mas existe um limite importante: comprovar a identidade de um agente não significa que ele esteja autorizado a executar qualquer ação.
Um programa pode ser legítimo e, ainda assim, não ter permissão para acessar determinados dados ou realizar transações financeiras. A identificação é apenas o primeiro passo.
💳 Google e Stripe querem controlar o que a IA pode comprar
Quando um agente passa da pesquisa para a compra, o problema ganha uma dimensão financeira.
É nesse ponto que entram propostas como o Agent Payments Protocol (AP2), do Google, e os tokens de pagamento compartilhados da Stripe. Embora atuem em áreas relacionadas, os mecanismos não são idênticos.
Google AP2
O protocolo busca registrar instruções e compras por meio de evidências assinadas e verificáveis, ajudando a estabelecer uma ligação entre aquilo que o usuário autorizou e a transação realizada pelo agente.
Stripe
Os tokens de pagamento podem incorporar restrições, como limitar o uso a um vendedor específico, estabelecer um valor máximo ou definir uma data de expiração.
A lógica é reduzir o risco de entregar a um programa automatizado uma credencial de pagamento que possa ser utilizada sem limites claros.
Pense na diferença entre dar a alguém acesso irrestrito ao seu cartão e autorizar uma única compra de até R$ 500 em uma loja específica. A segunda alternativa estabelece limites muito mais objetivos para a ação delegada.
No comércio com agentes de IA, esse tipo de controle pode ajudar a tornar as transações mais previsíveis e auditáveis.
🧾 Visa e BillTrust levam os agentes para pagamentos empresariais
O movimento não está restrito às compras realizadas por consumidores.
No segmento empresarial, Visa e BillTrust conduziram um projeto-piloto de pagamento de faturas no fim de outubro. O fluxo permite que um comprador aprove uma cobrança de fornecedor e que um agente conclua o pagamento pelo portal do próprio fornecedor.
A proposta combina algumas etapas importantes:
- O agente é registrado antecipadamente.
- As credenciais de pagamento são controladas conforme as instruções do comprador.
- O sistema que recebe a solicitação reconhece o agente e concede o acesso apropriado.
- O pagamento permanece vinculado à fatura original, com visibilidade sobre a aprovação e a conclusão.
Esse último ponto é especialmente relevante para empresas. Em operações entre organizações, não basta que o pagamento seja concluído: é necessário saber qual obrigação foi quitada, quem autorizou a transação e como ela deve ser conciliada nos registros financeiros.
📌 A diferença em relação a uma compra comum: o agente precisa operar dentro de um processo empresarial que já possui regras de aprovação, rastreabilidade e prestação de contas.
Isso sugere que a adoção de agentes no ambiente corporativo dependerá não apenas da qualidade dos modelos, mas também da integração com os sistemas financeiros existentes.
Um protocolo universal ainda está longe de ser garantido
Cloudflare, Google, Stripe e Visa estão atacando partes relacionadas do problema, mas isso não significa que estejam construindo uma solução única.
Cada iniciativa cobre uma combinação diferente de identificação, autorização e pagamento. Uma empresa pode implementar mecanismos para reconhecer um agente sem oferecer suporte a instruções de compra verificáveis. Outra pode aceitar determinado método de pagamento, mas não permitir que um agente realize outras ações em sua plataforma.
| Solução | Foco principal |
|---|---|
| Cloudflare | Identificação verificável de agentes |
| Google AP2 | Registro verificável de instruções e compras |
| Stripe | Restrições sobre credenciais de pagamento |
| Visa e BillTrust | Fluxo de pagamentos empresariais de faturas |
A tabela resume os focos descritos no material de origem, não uma lista exaustiva das funcionalidades de cada iniciativa.
O resultado é uma internet em que a expressão “compatível com agentes de IA” pode significar coisas bastante diferentes.
Um site pode aceitar consultas automatizadas, mas exigir intervenção humana no momento da compra. Outro pode permitir transações sob condições específicas. Um terceiro pode reconhecer determinados agentes e rejeitar todos os demais.
Para desenvolvedores, isso significa que a integração com um único protocolo não garante acesso universal.
Para empresas, significa decidir com precisão quais operações automatizadas fazem sentido, quais riscos são aceitáveis e como as permissões serão verificadas.
⚠️ Quando obedecer ao site pode expor o usuário
Há ainda um problema menos evidente: a privacidade.
Em pelo menos um caso documentado no material de origem, um assistente de IA atendeu a uma solicitação de um site para se identificar como agente e acabou revelando o endereço de e-mail do usuário.
O episódio ilustra um risco importante. Um agente pode seguir corretamente uma instrução apresentada por uma página e, mesmo assim, produzir um resultado indesejado para a pessoa que representa.
Isso acontece porque nem toda instrução recebida durante a navegação deve ser tratada como uma ordem legítima. Uma página pode solicitar informações que não são necessárias para a tarefa ou que o usuário não autorizou a compartilhar.
🔎 O que precisa mudar: os sites devem evitar mecanismos de identificação que induzam à divulgação de dados pessoais, enquanto os agentes precisam avaliar quais informações podem revelar e a quem.
A identidade do programa, a identidade do usuário e a autorização para compartilhar dados são questões diferentes. Misturá-las pode transformar uma medida de segurança em um problema de privacidade.
O desafio é criar mecanismos que permitam reconhecer o agente sem exigir a exposição desnecessária das informações de quem está por trás dele.
Afinal, qual agente de IA vale a pena usar?
A escolha também começa a depender de fatores que vão além da qualidade das respostas.
Assistentes voltados ao consumidor podem priorizar compras, reservas e tarefas cotidianas. Ferramentas de trabalho podem enfatizar o acompanhamento de projetos, a identificação de problemas e a execução de tarefas recorrentes. Soluções especializadas em viagens podem concentrar seus recursos em reservas e atividades durante o deslocamento.
Outros agentes são desenhados para coordenar processos técnicos ou trabalhar com diferentes sistemas.
A diferença é que a utilidade real depende das permissões e integrações disponíveis. Um assistente pode ser excelente em planejamento, mas não conseguir concluir uma reserva porque o serviço de destino não oferece um mecanismo de acesso compatível.
Na prática, antes de escolher uma ferramenta para delegar tarefas importantes, vale observar:
- Acesso: quais sites e serviços ela consegue utilizar?
- Permissões: é possível limitar o que o agente pode consultar ou modificar?
- Pagamentos: existem limites de valor e mecanismos de aprovação?
- Privacidade: quais dados pessoais podem ser compartilhados?
- Supervisão: o usuário consegue revisar ou interromper ações importantes?
Esses critérios tendem a ganhar relevância conforme os agentes deixam de apenas recomendar ações e passam a executá-las.
A internet está aprendendo a confiar em programas que agem por nós
Durante anos, a experiência de navegar pela internet foi organizada principalmente em torno de pessoas clicando, preenchendo formulários e confirmando operações. Os agentes de IA desafiam esse modelo ao tentar realizar as mesmas tarefas em nome de seus usuários.
Para os sites, abrir as portas indiscriminadamente não é uma opção segura. Fechá-las por completo, por outro lado, limita uma das aplicações mais promissoras da inteligência artificial.
A saída está em construir camadas de confiança que separem identidade, autorização e execução financeira. Mas, enquanto os protocolos evoluem sem uma padronização consolidada, a experiência continuará variando entre serviços.
O próximo grande teste dos agentes talvez não seja responder a uma pergunta difícil ou planejar uma viagem complexa. Será conseguir concluir uma tarefa legítima sem ultrapassar os limites definidos pelo usuário.
E, para isso, a internet terá de aprender uma nova regra: não basta saber quem está fazendo a solicitação. É preciso saber o que essa pessoa realmente autorizou o agente a fazer.