Principais destaques
- Falhas triplicaram: quase 37 mil vulnerabilidades de segurança foram notificadas no terceiro trimestre de 2026, três vezes mais que no mesmo período de 2025.
- Ataques chegam a equipamentos inesperados: hackers invadiram sistemas de refrigeração de supermercados europeus e elevaram a temperatura de geladeiras e freezers.
- IA acelera a corrida cibernética: empresas como Booking.com, Binance, Siemens e Cloudflare estão reforçando suas defesas com inteligência artificial.
A inteligência artificial está mudando o ritmo da guerra digital. Empresas precisam lidar com ataques cada vez mais rápidos, vulnerabilidades descobertas em questão de minutos e invasões que podem começar em equipamentos aparentemente inofensivos.
O problema é que os sistemas de defesa também precisam acompanhar essa velocidade.
Segundo reportagem da Reuters publicada nesta quinta-feira, 5 de novembro, quase 37 mil falhas de segurança foram notificadas entre julho e setembro de 2026. O número representa o triplo do registrado no mesmo trimestre do ano anterior, de acordo com o banco de dados Common Vulnerabilities and Exposures (CVE).
O resultado é uma corrida contra o relógio. Equipes de tecnologia estão trabalhando durante a madrugada para identificar vulnerabilidades, instalar correções e impedir que invasores explorem sistemas corporativos.
🛡️ Uma disputa que não tem hora para terminar:
“É um eterno jogo de gato e rato, com riscos altíssimos”, afirmou Marnie Wilking, diretora de segurança (CSO) da Booking.com, à Reuters.
A executiva revelou que centenas de engenheiros da empresa estão desenvolvendo sistemas de proteção apoiados por inteligência artificial.
A estratégia reflete uma mudança importante no setor: não basta mais identificar uma invasão depois que ela acontece. As empresas precisam antecipar comportamentos suspeitos, reconhecer vulnerabilidades e responder automaticamente a ameaças.
Hackers transformam geladeiras de supermercados em alvos 🎯
Se alguém imaginasse um ataque cibernético contra um supermercado, provavelmente pensaria em sistemas de pagamento, dados de clientes ou computadores administrativos.
Mas os ataques recentes mostram que até os equipamentos responsáveis por manter alimentos refrigerados podem se tornar portas de entrada.
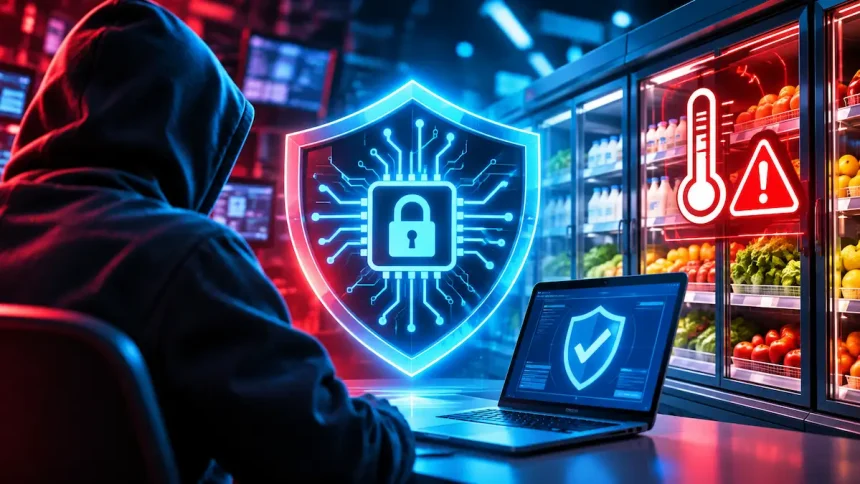
Na segunda-feira, 2 de novembro, hackers aumentaram remotamente a temperatura de geladeiras e freezers em supermercados de diferentes países europeus. Em algumas lojas, os equipamentos chegaram a registrar temperaturas de até 50 graus Celsius, segundo informações da Associated Press.
O episódio aconteceu depois de uma ofensiva semelhante contra centenas de estabelecimentos na França, em outubro. Alemanha, Romênia e Reino Unido também foram incluídos entre os países afetados, segundo a AFP.
Ninguém assumiu a autoria dos ataques.
🥶 O prejuízo pode ir muito além da tecnologia: quando sistemas de refrigeração são comprometidos, o problema deixa de ser apenas digital. Alimentos podem estragar, estoques inteiros ficam ameaçados e operações comerciais precisam ser interrompidas.
A Ahold Delhaize, uma das maiores empresas de varejo alimentar da Europa, foi atingida duas vezes em aproximadamente um mês.
Uma invasão ocorrida em meados de outubro provocou mais de 200 milhões de euros em vendas perdidas e levou a companhia a emitir um alerta sobre seus resultados financeiros, segundo a Reuters.
“Estamos nos adaptando a uma nova realidade”, afirmou a diretora financeira, Jolanda Poots-Bijl.
Ela também destacou que a inteligência artificial está ajudando a companhia a detectar ataques e recuperar serviços com maior rapidez.
Uma vulnerabilidade reproduzida por apenas US$ 6,28 🤖
O caso das geladeiras também revelou outro aspecto preocupante da nova realidade da segurança digital: a facilidade com que ferramentas de IA podem ajudar a reproduzir falhas conhecidas.
Em agosto, a empresa de cibersegurança Claroty havia identificado vulnerabilidades em controladores utilizados em sistemas de refrigeração.
Depois dos ataques na França, pesquisadores da companhia utilizaram ferramentas de inteligência artificial disponíveis comercialmente para reproduzir os problemas.
O resultado impressiona.
“Conseguimos recriar tudo com seis dólares e 28 minutos”, afirmou Sean Tufts, field CTO da Claroty.
Pesquisadores associaram os ataques a equipamentos conectados à internet fabricados pela Danfoss, que não recebiam mais atualizações de segurança, segundo o TechCrunch.
Isso expõe um problema recorrente da infraestrutura conectada: equipamentos industriais podem continuar funcionando por muitos anos, mesmo depois de perderem o suporte de segurança dos fabricantes.
E, quando permanecem conectados à internet, podem representar riscos para toda a operação.
Falhas no PHP provocaram uma reação global 🚨
Outro episódio recente mostrou como uma vulnerabilidade de software pode provocar uma mobilização internacional.
Em 21 de outubro, duas falhas na linguagem de programação PHP, descobertas com auxílio de inteligência artificial, foram divulgadas publicamente.
A reação foi imediata.
Governos e empresas, de Tóquio a Helsinque, retiraram sites do ar preventivamente enquanto avaliavam os riscos e aplicavam correções.
A Cloudflare informou que as tentativas de exploração das vulnerabilidades saltaram de milhares para milhões em poucas horas, segundo a Reuters.
A Holcim também decidiu retirar seu site do ar naquela noite para instalar as atualizações necessárias.
⚡ O tempo virou um fator decisivo: uma falha que antes poderia permanecer sob análise durante dias agora pode ser explorada em uma escala muito maior antes que as equipes de segurança consigam reagir.
É justamente nesse cenário que a automação baseada em IA começa a ganhar espaço.
Grandes empresas estão construindo seus próprios escudos digitais
A resposta não está restrita às companhias de tecnologia. Empresas de diferentes setores estão aumentando investimentos em ferramentas capazes de identificar e corrigir problemas continuamente.
Entre os movimentos citados pela Reuters estão:
- Binance: pretende ampliar os investimentos em sistemas de detecção de ameaças com inteligência artificial.
- Porto de Roterdã: está desenvolvendo um escudo cibernético baseado em IA.
- Siemens: está testando modelos de inteligência artificial voltados à segurança defensiva.
- Ionos: utiliza ferramentas de IA para aplicar correções em seus sistemas durante as 24 horas do dia.
- Booking.com: possui centenas de engenheiros trabalhando no desenvolvimento de sistemas de defesa apoiados por IA.
O objetivo é reduzir o intervalo entre a descoberta de uma vulnerabilidade e a aplicação de uma correção.
Markus Noga, diretor de tecnologia da Ionos, descreveu a dimensão da mudança:
“Estamos vendo toda semana, ou até a cada poucos dias, eventos de uma magnitude que antes levavam meses para acontecer.”
A declaração ajuda a dimensionar o desafio enfrentado pelas equipes de segurança. O volume e a velocidade dos incidentes estão pressionando estruturas que tradicionalmente dependiam de processos manuais e ciclos mais longos de atualização.
A indústria de cibersegurança deve movimentar US$ 346 bilhões 💰
A escalada das ameaças também está criando oportunidades para empresas especializadas em proteção digital.
Uma projeção da McKinsey estima que o mercado global de produtos e serviços externos de cibersegurança crescerá de US$ 223 bilhões em 2025 para US$ 346 bilhões até 2029.
| Indicador | Valor |
|---|---|
| Mercado em 2025 | US$ 223 bilhões |
| Projeção para 2029 | US$ 346 bilhões |
| Crescimento absoluto | US$ 123 bilhões |
| Crescimento acumulado aproximado | 55% |
O avanço representa uma oportunidade para fornecedores de soluções de proteção, monitoramento, automação e resposta a incidentes.
Mas existe uma contradição nessa transformação.
A mesma inteligência artificial que permite encontrar vulnerabilidades com maior rapidez também pode ajudar invasores a reproduzir falhas, automatizar ataques e ampliar o alcance de suas operações.
🔎 O desafio é proteger sem ficar para trás: empresas precisam utilizar IA para identificar ameaças antes que elas sejam exploradas, enquanto mantêm equipes humanas capazes de avaliar riscos e tomar decisões críticas.
Steffen Kindler, diretor financeiro da Holcim, resumiu essa disputa: “Os dois lados usam IA, e essa corrida continua”.
E talvez essa seja a principal mudança na segurança digital: não estamos mais falando apenas de proteger computadores e servidores. Geladeiras, sistemas industriais, plataformas financeiras e infraestruturas inteiras fazem parte de uma rede cada vez mais exposta.
A pergunta agora é quanto tempo as empresas terão para reagir quando a próxima vulnerabilidade aparecer.