Principais destaques
- Prejuízo milionário: ataques que sequestram acessos a modelos de IA podem gerar mais de US$ 100 mil em cobranças fraudulentas em apenas 24 horas.
- Chaves roubadas viram dinheiro: criminosos exploram credenciais expostas para usar modelos premium e revender acesso a serviços de inteligência artificial.
- Nova ameaça para empresas: o Google alerta que o chamado LLMjacking pode crescer à medida que organizações adotam agentes de IA e modelos avançados na nuvem.
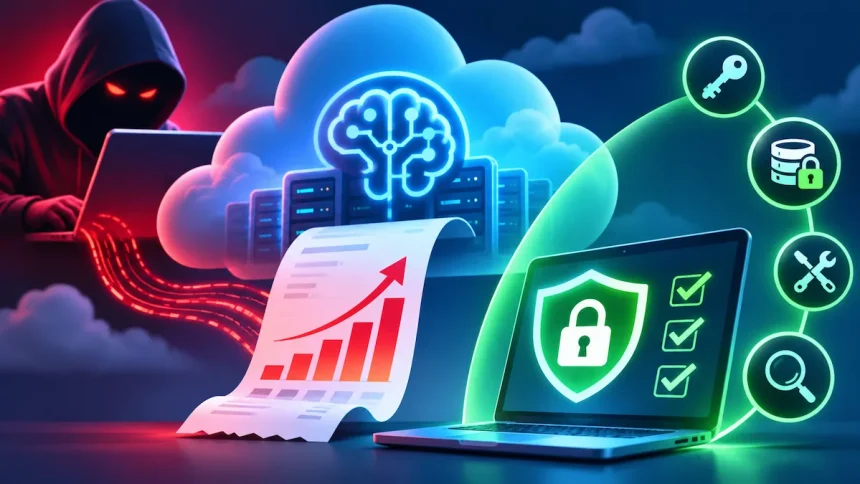
Uma chave de API esquecida em um repositório público pode custar mais do que um servidor inteiro. Em ataques recentes, criminosos estão explorando credenciais de acesso a modelos de inteligência artificial para acumular contas de computação na nuvem que ultrapassam US$ 100 mil em um único dia.
O alerta vem de uma investigação do Google Threat Intelligence Group (GTIG) e da Mandiant, divisão de inteligência e resposta a incidentes de segurança do Google. O relatório The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources descreve uma modalidade de ataque que transforma recursos de IA roubados em uma fonte de receita para grupos criminosos.
Em algumas organizações investigadas, a fatura acumulada chegou a US$ 1 milhão antes que o acesso comprometido fosse revogado.
O problema tem uma particularidade: diferentemente de ataques tradicionais que sequestram capacidade computacional para minerar criptomoedas, o abuso de modelos de IA pode gerar despesas gigantescas em questão de horas.
💸 O que é LLMjacking e por que ele preocupa?
O termo LLMjacking descreve o sequestro ou uso indevido de acesso a grandes modelos de linguagem, conhecidos como LLMs. Em vez de invadir uma infraestrutura apenas para roubar dados ou instalar malware, os criminosos aproveitam recursos de IA pagos por outras empresas.
O mecanismo é relativamente simples: obter credenciais válidas, acessar serviços de inteligência artificial e consumir tokens, unidades utilizadas para processar entradas e gerar respostas.
Quanto mais sofisticado e caro for o modelo utilizado, maior poderá ser a conta.
A diferença para o cryptojacking: na mineração clandestina de criptomoedas, o prejuízo costuma aparecer no consumo prolongado de processamento e energia. No LLMjacking, milhares de solicitações a modelos premium podem transformar uma conta corporativa em uma despesa extraordinária antes que a equipe de segurança perceba o ataque.
Segundo o relatório, as vítimas identificadas estavam na América do Norte, América do Sul e região da Ásia-Pacífico. Entre os setores afetados estão serviços financeiros, varejo, tecnologia e transporte.
Os investigadores também observaram uma divisão crescente de tarefas: alguns criminosos invadem os ambientes corporativos, enquanto outros compram, revendem ou monetizam os acessos obtidos.
🔑 O ataque pode começar com uma credencial esquecida
As investigações apontam diferentes caminhos para chegar aos modelos de IA. Em muitos casos, os invasores utilizaram credenciais de identidade em nuvem roubadas ou expostas, incluindo chaves de contas de serviço e tokens pessoais do GitHub.
Outros procuraram servidores de modelos acessíveis pela internet, como instalações expostas do Ollama.
🔎 Um caso chamou a atenção: um grupo identificado como UNC6993 entrou em uma instância de nuvem por meio de uma chave de conta de serviço configurada incorretamente. A partir desse acesso inicial, conseguiu alcançar uma API de inteligência artificial.
O grupo também hospedou um portal falso que simulava uma página de cadastro para usuários de um serviço de LLM. As vítimas eram encaminhadas ao serviço legítimo e instruídas a devolver um conteúdo JSON bruto contendo um token de acesso ativo.
Com esse token em mãos, os criminosos conseguiam contornar barreiras que normalmente dependeriam de senhas e autenticação multifator.
O episódio demonstra um problema importante para as empresas: mesmo quando a autenticação de um serviço é robusta, um token válido exposto pode oferecer um caminho alternativo de acesso.
🕵️ Uma única solicitação pode passar despercebida
Nem todos os ataques precisam começar com uma invasão sofisticada.
Em outro método descrito pelo GTIG, criminosos coletaram chaves de API de repositórios públicos no GitHub e testaram cada uma com uma solicitação limitada à geração de apenas um token de saída.
A estratégia reduz o volume de tráfego produzido durante a validação das credenciais.
Sistemas de monitoramento que dependem principalmente de alertas por volume podem não identificar imediatamente esse tipo de atividade. Uma solicitação pequena parece inofensiva, mas confirma que uma chave roubada ainda funciona.
⚠️ O detalhe que muda o jogo: o teste inicial não precisa produzir uma resposta relevante. Basta confirmar que a credencial está ativa para que ela possa ser explorada posteriormente ou revendida.
Isso exige que as equipes de segurança monitorem não apenas grandes picos de utilização, mas também tentativas pequenas e incomuns de acesso aos serviços de IA.
🧩 Até os sistemas que conectam modelos viraram alvo
O problema não se limita às APIs dos próprios modelos. Ferramentas de roteamento, que encaminham solicitações entre diferentes serviços de inteligência artificial, também podem se tornar um ponto vulnerável.
Em um dos casos, um grupo obteve chaves virtuais previamente validadas por outros invasores e explorou uma falha no endpoint de regeneração de chaves do LiteLLM.
A vulnerabilidade, identificada como CVE-2026-40217 no material de origem, foi descrita como uma falha de reassociação de identificador de usuário que permitia transformar chaves virtuais comuns em credenciais administrativas principais do gateway comprometido.
Esse tipo de acesso é especialmente preocupante porque um gateway pode concentrar conexões com vários modelos e provedores.
Em vez de comprometer cada serviço separadamente, um invasor pode tentar explorar o componente que faz a intermediação entre eles.
💰 De credenciais roubadas a uma operação comercial
Parte dos criminosos utiliza diretamente os recursos comprometidos. O grupo UNC6993, por exemplo, tentou gerar novas chaves de API e ativar serviços adicionais nos projetos de nuvem das vítimas. As cobranças ultrapassaram rapidamente US$ 100 mil.
Outro agente cadastrou contas comprometidas em contratos de pagamento por uso de modelos premium.
Para contornar limites de utilização, empregou uma estratégia chamada burn and rotate: criar e excluir continuamente contas de serviço de curta duração, dificultando a identificação de padrões persistentes de abuso.
Houve também um caso em que os invasores instalaram uma porta dos fundos em contêiner, baseada no framework de agentes Manus. O sistema recorria a um modelo externo para interpretar instruções e, em seguida, executar os comandos resultantes na máquina comprometida.
A inteligência artificial, nesse cenário, não é apenas o recurso roubado. Ela também pode ser utilizada como parte da própria infraestrutura do ataque.
🌐 Os chamados LLM Mixers revendem acesso clandestino
Nem todas as credenciais roubadas são consumidas pelos próprios invasores. Parte delas alimenta operações conhecidas como LLM Mixers.
Esses serviços utilizam gateways de API de código aberto e sistemas de retransmissão personalizados para distribuir solicitações entre credenciais comprometidas. O objetivo é contabilizar o consumo, esconder a origem das requisições e comercializar o acesso a modelos de IA.
Segundo o relatório, o grupo UNC6993 utilizou ferramentas como new-api e gcli2api, provavelmente para reunir chaves roubadas e oferecer acesso por meio de lojas clandestinas.
Um dos serviços identificados é o Jet Night, uma plataforma de roteamento de tokens que teria utilizado chaves de terceiros roubadas para alimentar mais de 500 mil chamadas de API em menos de oito horas.
Uma das organizações afetadas terminou com uma conta de quase US$ 1 milhão em custos de tokens.
O negócio criminoso não depende apenas de invadir empresas. Ele também depende de transformar o acesso roubado em um serviço barato, escalável e difícil de rastrear.
Como o Jet Night chama a atenção
O serviço anuncia um plano ilimitado, com acesso a modelos avançados, por aproximadamente US$ 60 mensais.
Para comparação, o GTIG aponta que planos legítimos de consumo comparável voltados a usuários geralmente custam entre US$ 100 e US$ 250, embora os produtos e limites possam variar.
A diferença de preço levanta suspeitas sobre a origem dos recursos utilizados para sustentar a oferta. O GTIG acredita que preços tão baixos só seriam viáveis com o uso de chaves roubadas.
As interrupções anunciadas no canal do serviço no Telegram também podem indicar que vítimas identificaram o comprometimento e revogaram suas credenciais.
☁️ A conta pode disparar mesmo sem a empresa usar IA
Um dos aspectos mais importantes do relatório é que algumas organizações afetadas nem sequer haviam habilitado os serviços de inteligência artificial envolvidos nos ataques.
Os criminosos utilizaram chaves roubadas para ativar recursos como o Amazon Bedrock, da AWS, e a API Gemini, do Google.
A partir daí, os serviços passaram a gerar cobranças dentro dos projetos das vítimas.
Isso muda a prioridade da defesa: não basta monitorar os modelos de IA que a empresa já utiliza. Também é necessário detectar a ativação inesperada de serviços, especialmente em projetos nos quais essas ferramentas não fazem parte da operação habitual.
O GTIG recomenda tratar qualquer habilitação não autorizada como um incidente crítico de segurança.
Entre as medidas defensivas destacadas no relatório estão:
- Limites de gastos: estabelecer tetos de consumo para reduzir o impacto financeiro de um comprometimento.
- Chaves com permissões restritas: limitar cada credencial aos modelos, ambientes e recursos estritamente necessários.
- Monitoramento de APIs: detectar padrões incomuns, inclusive solicitações minúsculas utilizadas para validar chaves roubadas.
- Controle de serviços habilitados: alertar sobre a ativação inesperada de recursos de IA em projetos corporativos.
- Proteção de credenciais: evitar a exposição de tokens em repositórios públicos e revogar imediatamente os que possam ter sido comprometidos.
Essas medidas não eliminam todos os riscos, mas podem reduzir a janela de exploração e impedir que um acesso indevido se transforme em uma fatura milionária.
🤖 Por que os ataques podem crescer agora?
O GTIG espera que criminosos passem a priorizar cada vez mais o LLMjacking em comparação com o cryptojacking tradicional. A possibilidade de revender acessos e obter receita rapidamente torna esse modelo de exploração particularmente atraente.
A tendência pode ganhar força à medida que empresas colocam modelos mais caros e fluxos de trabalho com agentes de IA em produção.
Esses sistemas podem realizar várias chamadas a modelos, ferramentas e serviços externos para completar uma tarefa. Quando credenciais privilegiadas são comprometidas, o consumo pode crescer muito mais rápido do que em uma interação isolada.
John Hultquist, analista-chefe do Google Threat Intelligence Group, afirma que agentes mal-intencionados estão usando ferramentas baseadas em IA e tokens roubados para ampliar a escala de suas operações.
A preocupação vai além da fatura de uma única empresa: recursos comprometidos podem financiar e sustentar outras atividades automatizadas.
O alerta do Google aponta para uma nova frente de segurança na corrida pela inteligência artificial. À medida que os modelos se tornam parte da infraestrutura empresarial, proteger as credenciais e controlar o consumo passa a ser tão importante quanto proteger os próprios sistemas.
Uma chave esquecida pode parecer um problema pequeno. Na nuvem, porém, ela pode abrir a porta para uma operação que consome milhares de dólares antes mesmo de alguém perceber que há algo errado.